SBI के 3,897 ग्राहकों की निजी जानकारी डार्क वेब पर उजागर होने की पुष्टि
साइबर सुरक्षा एजेंसियों के अलर्ट के बाद बैंक ने शुरू की जांच, मोबाइल नंबर, जन्मतिथि, ईमेल और पते जैसी जानकारियां प्रभावित डेटा में शामिल
 [email protected]
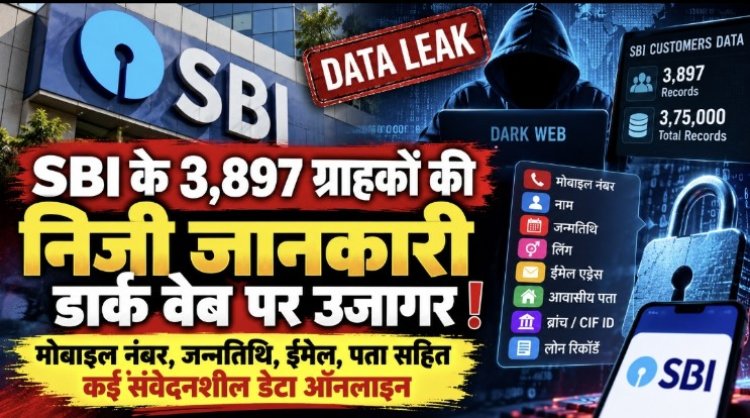
नई दिल्ली। देश के सबसे बड़े वाणिज्यिक बैंक भारतीय स्टेट बैंक (SBI) के ग्राहकों की निजी जानकारी की सुरक्षा को लेकर गंभीर मामला सामने आया है। बैंक ने नियामकीय फाइलिंग में बताया है कि डार्क वेब पर उपलब्ध संदिग्ध डेटा का प्रारंभिक विश्लेषण करने पर 3,897 ग्राहकों की व्यक्तिगत पहचान से जुड़ी जानकारी उजागर होने की पुष्टि हुई है। इस मामले में करीब 3.75 लाख रिकॉर्ड्स का विश्लेषण किया गया। साइबर सुरक्षा एजेंसियों से 16 अक्टूबर को अलर्ट मिलने के बाद बैंक ने अपने साइबर इंसिडेंट रिस्पॉन्स प्रोटोकॉल को सक्रिय कर विस्तृत जांच शुरू कर दी है।
साइबर सुरक्षा एजेंसियों से मिला अलर्ट
SBI के मुताबिक, संभावित डेटा एक्सपोजर को लेकर 16 अक्टूबर को आपातकालीन चेतावनियां प्राप्त हुई थीं। ये अलर्ट बैंक के थ्रेट इंटेलिजेंस सेवा प्रदाता, रक्षा मंत्रालय की डिफेंस साइबर एजेंसी और भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल CERT-In की ओर से साझा किए गए थे। इसके बाद बैंक ने डार्क वेब पर उपलब्ध संदिग्ध डेटा का त्वरित विश्लेषण कराया। प्रारंभिक जांच में 3,897 ग्राहक रिकॉर्ड्स में व्यक्तिगत पहचान योग्य जानकारी मिलने की पुष्टि हुई।
मोबाइल नंबर से लेकर घर के पते तक की जानकारी
प्रारंभिक विश्लेषण के अनुसार, संदिग्ध डेटा सेट में ग्राहकों के कई प्रकार के निजी विवरण शामिल हैं। इनमें पंजीकृत मोबाइल नंबर, नाम, जन्मतिथि और लिंग जैसी व्यक्तिगत जानकारियां शामिल हैं। इसके अलावा ईमेल एड्रेस और आवासीय पते भी प्रभावित डेटा में पाए गए हैं।
डेटा में बैंकिंग से जुड़े कुछ पहचान संबंधी विवरण भी शामिल बताए गए हैं। इनमें शाखा से संबंधित जानकारी, कस्टमर इंफॉर्मेशन फाइल (CIF) आइडेंटिफायर और लीड आईडी के साथ ऋण या लीड रिकॉर्ड से जुड़ा मेटाडेटा तथा संबंधित डिजिटल फाइलों का विवरण शामिल है।
ग्राहकों की सुरक्षा पर बढ़ी चिंता
निजी जानकारी के इस तरह सामने आने से ग्राहकों की डेटा सुरक्षा को लेकर चिंता बढ़ सकती है। मोबाइल नंबर, जन्मतिथि, ईमेल और पते जैसी जानकारियों का इस्तेमाल साइबर अपराधी फर्जी कॉल, भ्रामक संदेश, पहचान की नकल और लक्षित फिशिंग जैसे प्रयासों में कर सकते हैं। हालांकि, उपलब्ध जानकारी के आधार पर यह निष्कर्ष नहीं निकाला जा सकता कि प्रभावित ग्राहकों के बैंक खाते या पासवर्ड भी उजागर हुए हैं।
बैंक ने शुरू की विस्तृत जांच
SBI ने साइबर सुरक्षा अलर्ट मिलने के बाद निर्धारित प्रक्रिया के तहत कार्रवाई शुरू की है। फिलहाल प्रारंभिक विश्लेषण में 3,897 ग्राहक रिकॉर्ड्स में व्यक्तिगत जानकारी मिलने की पुष्टि की गई है। मामले की जांच के जरिए डेटा के स्रोत, संभावित दायरे और घटना से जुड़े अन्य पहलुओं का पता लगाया जाना है।
ग्राहकों के लिए जरूरी है कि वे बैंक के नाम पर आने वाले संदिग्ध फोन कॉल, ईमेल और संदेशों से सावधान रहें। किसी के साथ OTP, ATM PIN, इंटरनेट बैंकिंग पासवर्ड या अन्य गोपनीय बैंकिंग विवरण साझा न करें। किसी संदिग्ध लिंक पर क्लिक करने से बचें और खाते से जुड़ी असामान्य गतिविधि दिखाई देने पर तुरंत बैंक के आधिकारिक माध्यमों से संपर्क करें।